服务器被外挂恶心、被同行打压、被扫端口爆破,都是常见事故。这篇从反作弊、权限、端口、日志四个面讲怎么加固,都是实操项。
一、反作弊:EAC 的取舍
Rust 自带 EasyAntiCheat,默认开启。建议保持开启——关掉后外挂量会肉眼可见地上升。实在因兼容问题需要关闭(参数 -noeac),就必须配合行为类反作弊插件和人工巡查。
二、管理权限:宁少勿多
| 指令 / 参数 | 说明 |
|---|---|
ownerid SteamID |
服主权限(最高),只给老板自己 |
moderatorid SteamID |
管理权限,给到需要的最小范围 |
server.writecfg |
改完权限后写入保存 |
ban SteamID 原因 |
封禁,建议附原因留档 |
注意:RCON 密码泄露等于把服务器送给别人:用强密码,RCON 端口不要对全网开放,能只给自己 IP 白名单就只给自己。
三、端口与机器层面
- 游戏端口只开必要的 28015/28016,管理端口不公开;
- 云服务器配好安全组,默认拒绝所有未声明端口;
- 被攻击(ping 爆炸/端口洪水)先找服务商开清洗,再考虑换 IP;
- 服务器系统保持更新,弱口令(SSH/远程桌面)是大头事故来源。
四、日志排查:出事有据可查
- oxide/logs/:插件报错与部分行为日志,每天扫一眼;
- 控制台 F1:实时看玩家进出、聊天、异常行为;
- 管理操作类插件可以记录谁在什么时间用了什么指令,管理团队大了必备。
提示:遇到明显开挂的:先录像留证,再封禁。盲目封 IP 意义不大(外挂换 IP 很容易),封 SteamID 才有效。
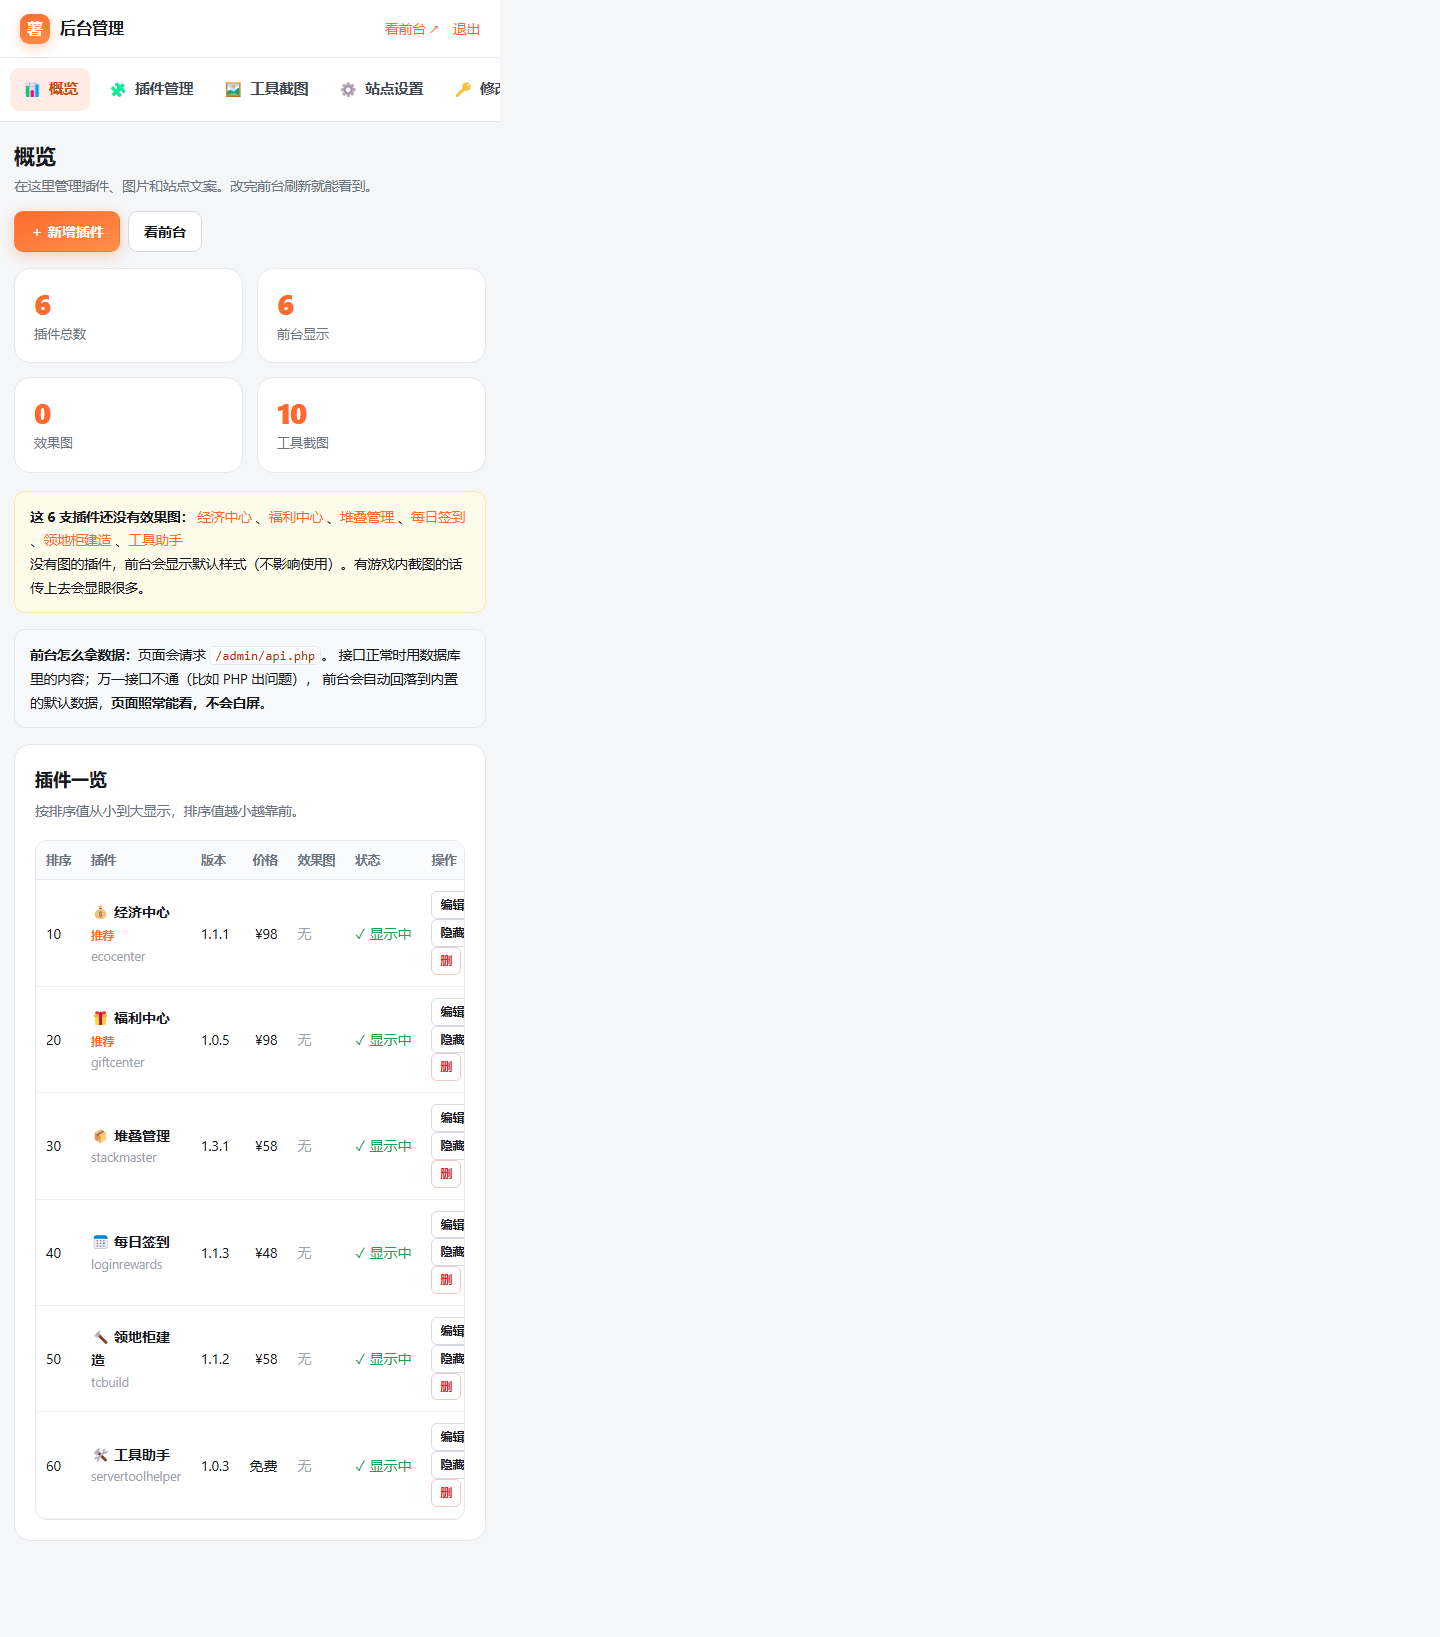
ServerTool 后台集中管理服务器与插件,减少直接接触底层配置的风险
安全加固做完,剩下的就是内容运营了。玩法插件可以逛逛 自研插件商店(全中文面板)与 汉化插件目录,都是装好就能用的。
开服工具与中文插件推荐:ServerTool 开服管理工具 · 自研插件商店 · 买插件送远程安装指导,联系客服。
© 版权声明
文章版权归作者所有,未经允许请勿转载。
THE END